

Las instituciones leonesas 'apagan' varias de sus webs ante la vulnerabilidad crítica mundial revelada en internet
Varias páginas de instituciones leonesas han tenido que apagar páginas web y servicios en internet debido a la alarma de nivel crítico conocida ayer por una vulnerabilidad informática de alcance mundial. Aunque las instituciones no han detallado el origen del fallo, el momento y su dimensión global apuntan a las dos vulnerabilidades críticas detectadas en PHP, el lenguaje de programación que utilizan buena parte de las páginas web.
Aunque aparentemente para cualquier persona normal, esto pareciera una cuestión sólo de administradores de sistemas, el problema puede ser mucho más grave si a las instituciones afectadas les roban los datos de los ciudadanos, uno de los objetivos de los grupos de crackers Black Hat. ciberdelincuentes que utilizan sus conocimientos técnicos para vulnerar sistemas de información sin autorización, con fines ilícitos, de lucro o maliciosos. La NSA estadounidense alertó el miércoles de que estos fallos pueden ofrecer una vía directa al sistema de archivos o a la base de datos de los servidores, con lo cual podrían robarse los datos de los ciudadanos si uno de ellos aprovechara esta vulnerabilidad.
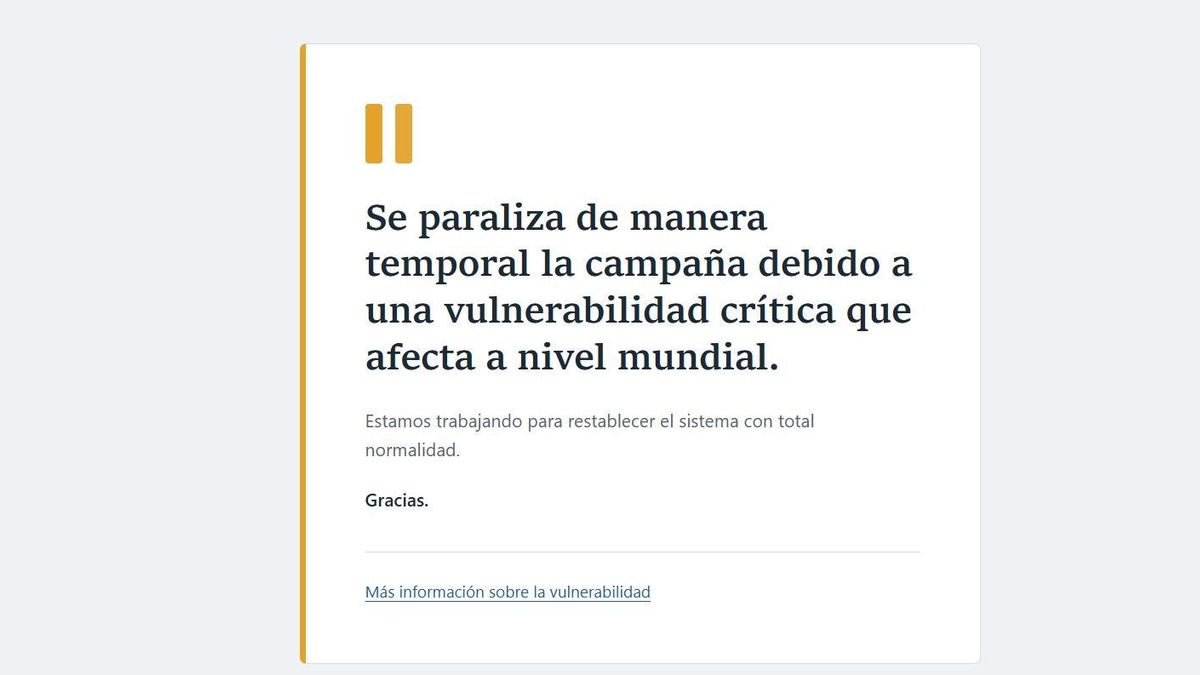
En concreto, la Cámara de Comercio y el Ayuntamiento de León han tenido que suspender temporalmente la campaña de Bonos Consumo. Según se entra a la web de esta campaña se puede leer el motivo: “Se paraliza de manera temporal la campaña debido a una vulnerabilidad crítica que afecta a nivel mundial”. La suspensión temporal, hasta que se solvente el problema, impide que los ciudadanos canjeen los bonos hasta nueva orden, algo que ya se ha comunicado a los comercios adheridos. Todos los bonos de esta edición, iniciada el 7 de septiembre y financiada con 150.000 euros municipales, estaban agotados y en circulación, con un descuento del 25% para compras en comercios y hostelería de menos de diez trabajadores. El mensaje de la web apagada termina con un escueto: “Estamos trabajando para restablecer el sistema con total normalidad”, sin más información de si han podido ser comprometida la base de datos de los clientes que los usan.
Otra página web que ha tenido que apagarse, aunque ya está de nuevo en funcionamiento, fue la turística del Ayuntamiento de León. El informático asturiano David Fernández Sancho @Naroh (uno de los primeros en crear una web contra la desinformación y fundador y Director Técnico de la Fundación Maldita) apuntó esta mañana que “León ha tirado abajo su web turística que estaba usando una versión sin soporte desde finales de 2022”, pero a esta hora Leon.es está otra vez en funcionamiento.
Por ahora se desconoce cuántas webs institucionales leonesas están siendo afectadas por este grave problema de seguridad, porque los equipos técnicos suelen ser muy reticentes a la hora de reconocer errores y los políticos de exponer sus vulnerabilidades, pero dado que el PHP es un lenguaje de servicios desarrollado para internet, es de suponer que una gran mayoría.
Críticas al Incibe por no informar a la ciudadanía
Durante todas estas horas varios informáticos expertos han criticado duramente al Incibe “por no informar a la ciudadanía dedicándose a promocionar las palabras del ministro Óscar López en la inauguración del Enise”. Precisamente la plantilla del Instituto Nacional de Ciberseguridad se encuentra centrada en el Encuentro Internacional de Seguridad de la Información que se está celebrando en el Palacio de Exposiciones con casi 190 empresas e instituciones del sector de la ciberseguridad.
Fernández Sancho, en un extenso artículo publicado en TwiXter, critica al Instituto Nacional de Ciberseguridad que “en uno de los días más importantes para la ciberseguridad, con vulnerabilidades muy graves, el Incibe ha decidido cubrir en su cuenta de X la inauguración de la feria Enise en León, con discurso del Ministro de Transformación Digital incluido, y dedicar un total de CERO MENSAJES al tema”. Eso sí, las vulnerabilidades sí se publicaron en una de las secciones de la página del Incibe, la del CERT, pero no en la portada (hay que navegar hasta Alerta Temprana y luego a Avisos) ni en las redes sociales que conoce más la ciudadanía, que se han usado para la promoción del discurso de inauguración del ministro Óscar Puente. No puede aducirse que el equipo de comunicación de Incibe no conozca el problema que se generó con la vulnerabiliad del PHP (uno de los lenguajes de programación más usados del mundo para crear páginas o servicios web), porque es el tema principal de los asistentes al encuentro de ciberseguridad que se efectúa todos los años.
“Seamos serios: esto no es de recibo. Ante un problema de ciberseguridad en el motor de un porcentaje altísimo de lo que visitamos en Internet no es aceptable que alguien en el Instituto Nacional de Ciberseguridad ponga un tuit en una cuenta con 67 seguidores y piense que el trabajo está hecho. No es serio que, además, aquí el Ministerio de Transformación Digital (¡Que tenemos un Ministerio de lo digital, poca broma!) no haya dicho nada, si es que los que llevan la comunicación allí se han enterado siquiera. Y tampoco es serio que el Ministro tampoco haya dado señales de saber qué es PHP. Pero, sobre todo, no es serio ni aceptable que se hayan dado las tres a la vez”, critica duramente el informático.
La solución a esta incidencia mundial de nivel 5 de peligrosidad (el más alto) pasa por instalar la actualización que corrige las vulnerabilidades, tal y como recomiendan CERT-EU, el BSI alemán y los centros de ciberseguridad británico y japonés.
Según la empresa de ciberseguridad Wiz, las vulnerabilidades permiten que un atacante ejecute código de forma remota sin autenticarse y, en uno de los casos, acceda a información sensible almacenada en la memoria del servidor. El Incibe ha calificado el aviso con su nivel máximo de importancia y ha advertido de que un atacante podría tomar el control de un servidor web. La NSA recomienda desconectar los sistemas si no pueden actualizarse de inmediato, y varias instituciones europeas, como el Gobierno de Países Bajos, ya han retirado páginas oficiales de forma preventiva.
